Descripció
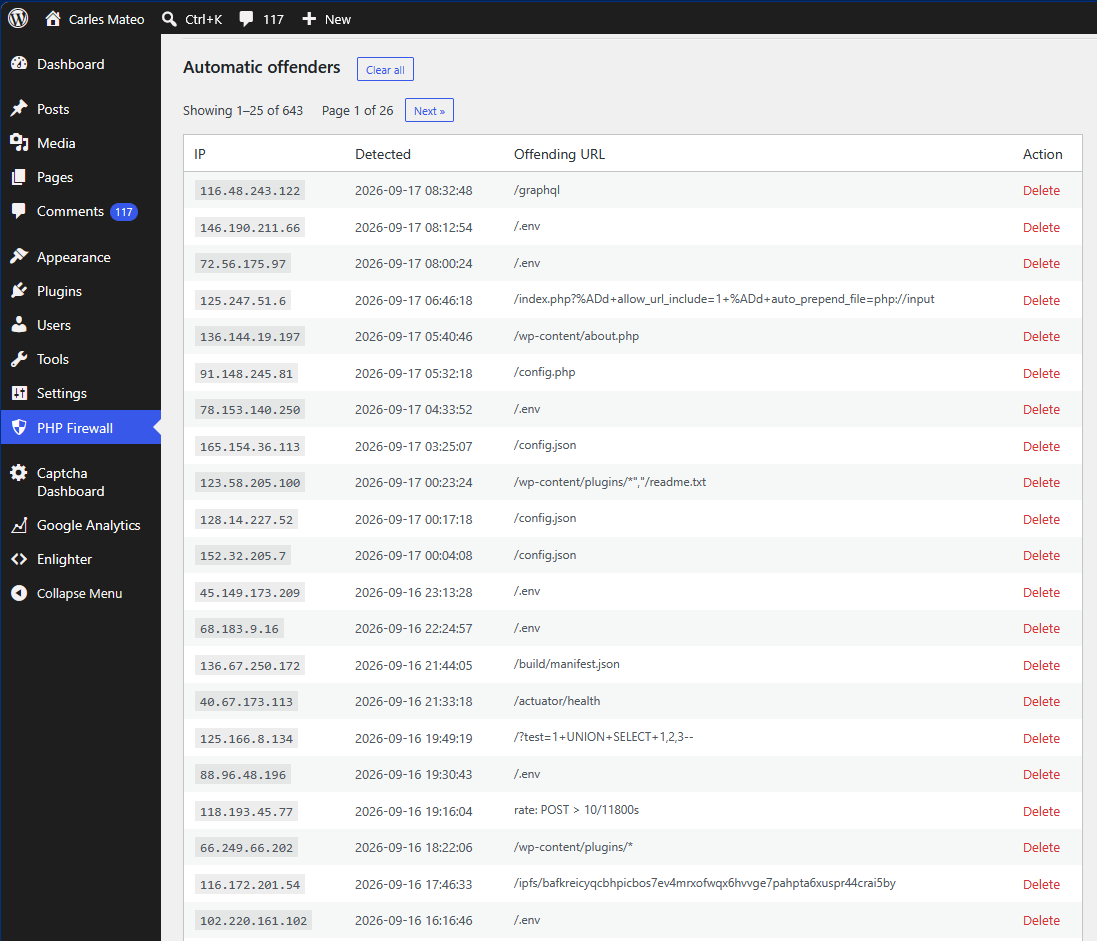
PHP Firewall protegeix el teu lloc bloquejant els visitants abusius tan aviat com és possible en la petició, abans que WordPress acabi de carregar-se.
Quan la protecció està activada, es comprova cada petició:
- Si la IP del visitant ja és un infractor conegut, rep un 403 Forbidden.
- Si la IP coincideix amb una de les teves regles manuals de bloqueig (IP única, bloc CIDR o rang amb guió, IPv4 o IPv6), rep un 403.
- Altrament s'inspecciona la URL sol·licitada. Si coincideix amb una signatura d'escàner, la IP es registra i la petició rep un 403.
Signatures d'escàner incorporades: .env, wp-config.php, .git.
També pots afegir els teus propis patrons de text.
Compatible amb proxies i CDN
Tria quina capçalera porta la IP real del visitant: REMOTE_ADDR,
Cloudflare (CF-Connecting-IP), X-Forwarded-For,
X-Real-IP o una capçalera personalitzada, perquè el plugin funcioni correctament
darrere de nginx, Varnish, un balancejador de càrrega o una CDN.
S'executa aviat
Quan la protecció està activada, el plugin instal·la un petit carregador must-use perquè la
comprovació s'executi a muplugins_loaded. Si el directori mu-plugins no té permisos
d'escriptura, recorre a plugins_loaded.
Exportacions
- CSV dels infractors automàtics (opcionalment amb la data i hora de detecció).
- Un script d'ufw, p. ex.
ufw insert 1 deny from 185.225.69.214 to any.
Especificacions
PHP WP Firewall
- Regles manuals de bloqueig il·limitades
- Suport per a IPv4 i IPv6
- Patrons d'URL personalitzats il·limitats
- Infractors automàtics emmagatzemats il·limitats
- Registre de les darreres peticions
- Mostra les IPs amb més peticions de les darreres 24 hores
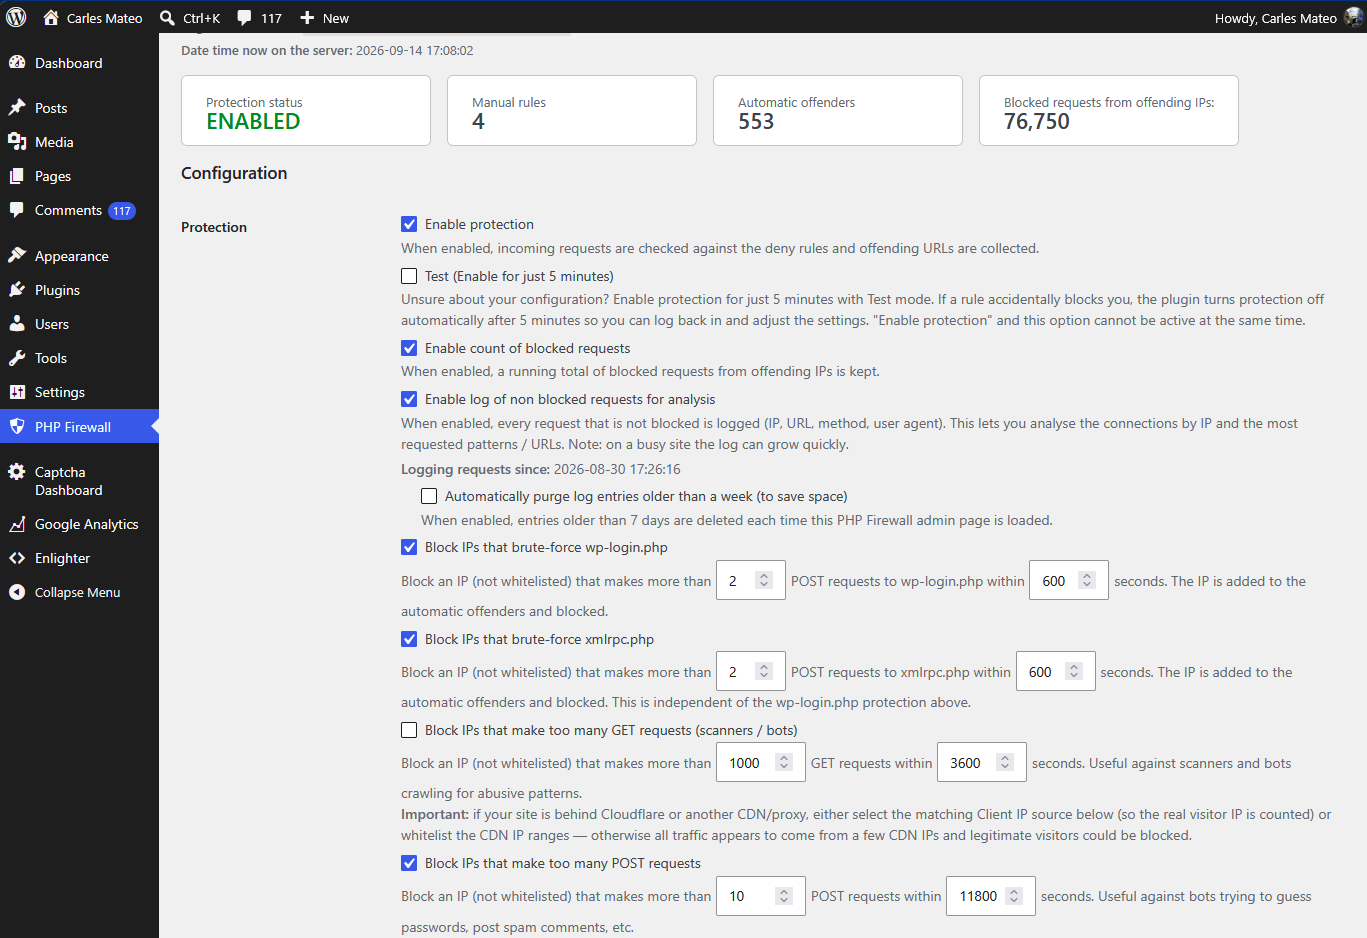
- Bloqueja IPs segons el nombre de peticions en un interval determinat
- Actualitzacions automàtiques
Instal·lació
- Puja la carpeta
php-firewalla/wp-content/plugins/, o instal·la el zip des de Extensions → Afegeix una extensió → Penja una extensió. - Activa PHP Firewall des del menú Extensions. Les taules de la base de dades es creen en activar-lo.
- Obre PHP Firewall al menú d'administració.
- Configura l'origen de la IP del client segons el teu allotjament (darrere de Cloudflare, nginx, etc.).
- Fes clic a Enable protection.
Preguntes freqüents
Funciona darrere de Cloudflare o d'un proxy invers?
Sí. A la configuració, tria la capçalera que porta la IP real del client en el teu cas. Només confia en una capçalera reenviada si el teu servidor és realment darrere d'aquest proxy; altrament el valor es pot falsificar.
Què passa quan la protecció està desactivada?
No es bloqueja res i no es recullen infractors. Les regles existents es conserven.
On es desen les dades?
En tres taules pròpies: cmwpfw_firewall_config,
cmwpfw_firewall_manual_ip_deny_rules i
cmwpfw_firewall_automatic_ip_deny_rules.
Puc exportar la llista de bloqueig al tallafoc del meu servidor?
Sí. Exporta els infractors automàtics com a script d'ufw o com a CSV des de la pàgina de configuració.
Captura de pantalla